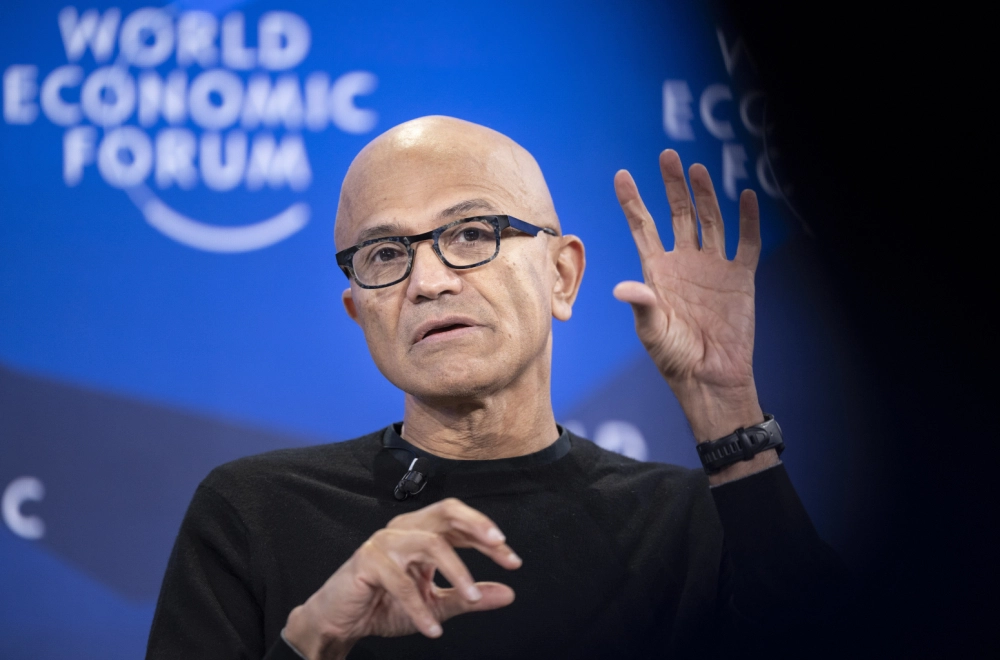

Извршниот директор на „Мајкрософт“, Сатја Надела, предупреди за зголемените безбедносни ризици што ги носи развојот на напредни модели на вештачка интелигенција.
Во долг пост на социјалната мрежа, X рече дека компаниите треба да тргнат од претпоставката дека секој модел на вештачка интелигенција може да биде компромитиран, без оглед на неговата напредност или мината сигурност.
„Мораме да претпоставиме дека моделот е компромитиран и да го ограничиме неговото дејство од самиот почеток. Замислете го тоа како безбедносна сопирачка. Овластено лице секогаш мора да има можност да го запре или исклучи моделот во средината на задачата“, напиша Надела.
ва не значи дека сите постоечки модели на вештачка интелигенција се навистина хакирани или се однесуваат злонамерно. Аргументот на Надела е различен: безбедноста на системите за вештачка интелигенција мора да биде дизајнирана да ја земе предвид можноста за грешки, злоупотреба и непредвидливо однесување, објавува порталот „Багови“ .
Како вештачката интелигенција донесува одлуки?
Денешните најнапредни модели на вештачка интелигенција се сè поспособни, но нивните внатрешни процеси сè уште не се доволно транспарентни. Со традиционалниот софтвер, често е можно да се поврзе одредено однесување со специфичен дел од програмскиот код. Сепак, со големи јазични модели, не е секогаш можно со сигурност да се утврди зошто системот дошол до одреден заклучок или избрал одредена акција.
Ризикот станува значително поголем кога на ваквите системи им се дава пристап до доверливи деловни податоци или кога им се остава самостојно да извршуваат важни задачи. Во такви ситуации, потенцијалната грешка повеќе не е само погрешен одговор во разговор, туку може да доведе до сериозни последици за бизнисот, безбедноста на податоците или работењето на други системи.
Токму затоа Надела верува дека компаниите мора фундаментално да го преиспитаат начинот на кој градат доверба во вештачката интелигенција.
„Едноставно не можеме да ја префрлиме одговорноста за она што разузнавањето го прави во наше име. Гаранциите на добавувачите на модели на вештачка интелигенција не нè ослободуваат од таа одговорност“, рече директорот на „Мајкрософт“.
Ограничени привилегии
Надела предлага најнапредните модели на вештачка интелигенција да се гледаат слично на потенцијалните ризици за внатрешна безбедност во организациите. Таквиот пристап долго време постои во сајбер безбедноста, каде што пристапот до чувствителни информации е ограничен, активноста се евидентира, а овластувањата на корисниците и системот се внимателно контролирани.
Во пракса, ова значи дека моделот на вештачка интелигенција не треба автоматски да добие пристап до сите податоци и алатки што би можеле да му бидат корисни. Неговите привилегии треба да бидат ограничени на она што е потребно за одредена задача, со можност овластено лице да интервенира кога е потребно.
Меѓу предложените мерки се независни безбедносни проверки на моделите, континуирано тестирање и детално евидентирање на нивните активности. Особено е важно клучните контролни механизми да бидат надвор од самиот модел, така што вештачката интелигенција не може самостојно да ги менува ограничувањата поставени на неа или да ги заобиколува правилата за пристап до податоци.
Таквиот пристап станува сè поважен во моментот кога вештачката интелигенција е интегрирана во деловните процеси, добива пристап до внатрешни бази на податоци и се користи за автоматизирање на задачи што претходно бараа човечка интервенција.
Иднината не зависи само од довербата во вештачката интелигенција
Надела верува дека сигурноста на вештачката интелигенција не треба да се базира само на ветувањата на компаниите што ги развиваат моделите. Дури и кога производителот тврди дека неговиот систем е безбеден, организациите што го користат мора да ја задржат контролата врз неговите овластувања и одлуки.
Со други зборови, целта не е само да се развие модел кој ќе прави грешки што е можно поретко, туку да се изгради систем во кој евентуалните грешки не можат лесно да се претворат во сериозен безбедносен инцидент.
„Ако не можеме да следиме нешто, не можеме ни да му веруваме. Најсигурен систем со вештачка интелигенција нема да биде оној што го користи моделот на кој најмногу му веруваме. Ќе биде оној што ни овозможува да се потпираме што е можно помалку на доверба во самиот модел“, заклучи Надела.
Неговата порака укажува на важна промена во пристапот кон вештачката интелигенција: како што моделите на вештачка интелигенција стануваат поспособни и поовластени, следењето, ограничувањето на пристапот и можноста за човечка интервенција стануваат подеднакво важни како и нивните перформанси.

